サービス概要
自社のみならず、取引先や子会社など関連組織のセキュリティ体制を外部から診断し、A〜Fのレーティングで可視化します。
世界1,200万社以上のデータとAIを活用した分析により、サードパーティ由来のサイバー攻撃リスクを特定し、財務的な影響まで定量的に評価できる点が強みです。
■SecurityScorecardの特徴
・取引先や関連企業のセキュリティリスクをA〜Fの段階評価でスコアリングして可視化
・世界1,200万社以上の企業データとAIを活用した信頼性の高いセキュリティレーティング
・攻撃経路モデリングを活用し、サイバーリスクを財務的な影響に変換して評価
・外部からの非侵入型スキャンにより、診断対象となる相手先の負担なく継続的な監視が可能
■こんな課題を解決
・取引先や海外子会社などサプライチェーン全体のセキュリティリスクを把握しきれていない
・サードパーティを起因としたデータ侵害やランサムウェア被害への対策が不十分
・自社や関連組織のサイバーリスクを客観的かつ定量的な財務指標で経営層に報告できない
・取引先のセキュリティチェックを手作業で行っており工数と正確性に限界を感じている
■こんな企業におすすめ
・サプライチェーン全体のセキュリティガバナンスを強化したい企業
・サイバーリスクを定量化し、財務的観点から対策の優先順位を決定したい企業
・取引先が多く、効率的にサードパーティリスク管理を運用したい企業
・金融・製造・情報通信など、機密情報を多く扱いサプライチェーン攻撃の標的になりやすい企業
料金プラン
お問い合わせください
0円
- ユーザー数
- -
- 初期費用
- -
- 無料プランからエントリーモデル、エンタープライズモデルまで、お客様の規模やご要望に応じた柔軟な料金プランをご用意しております。
導入実績・事例
インタビュー
インタビュイー:
SecurityScorecard株式会社 代表取締役社長 兼 日本カントリーマネージャー 藤本 大 氏
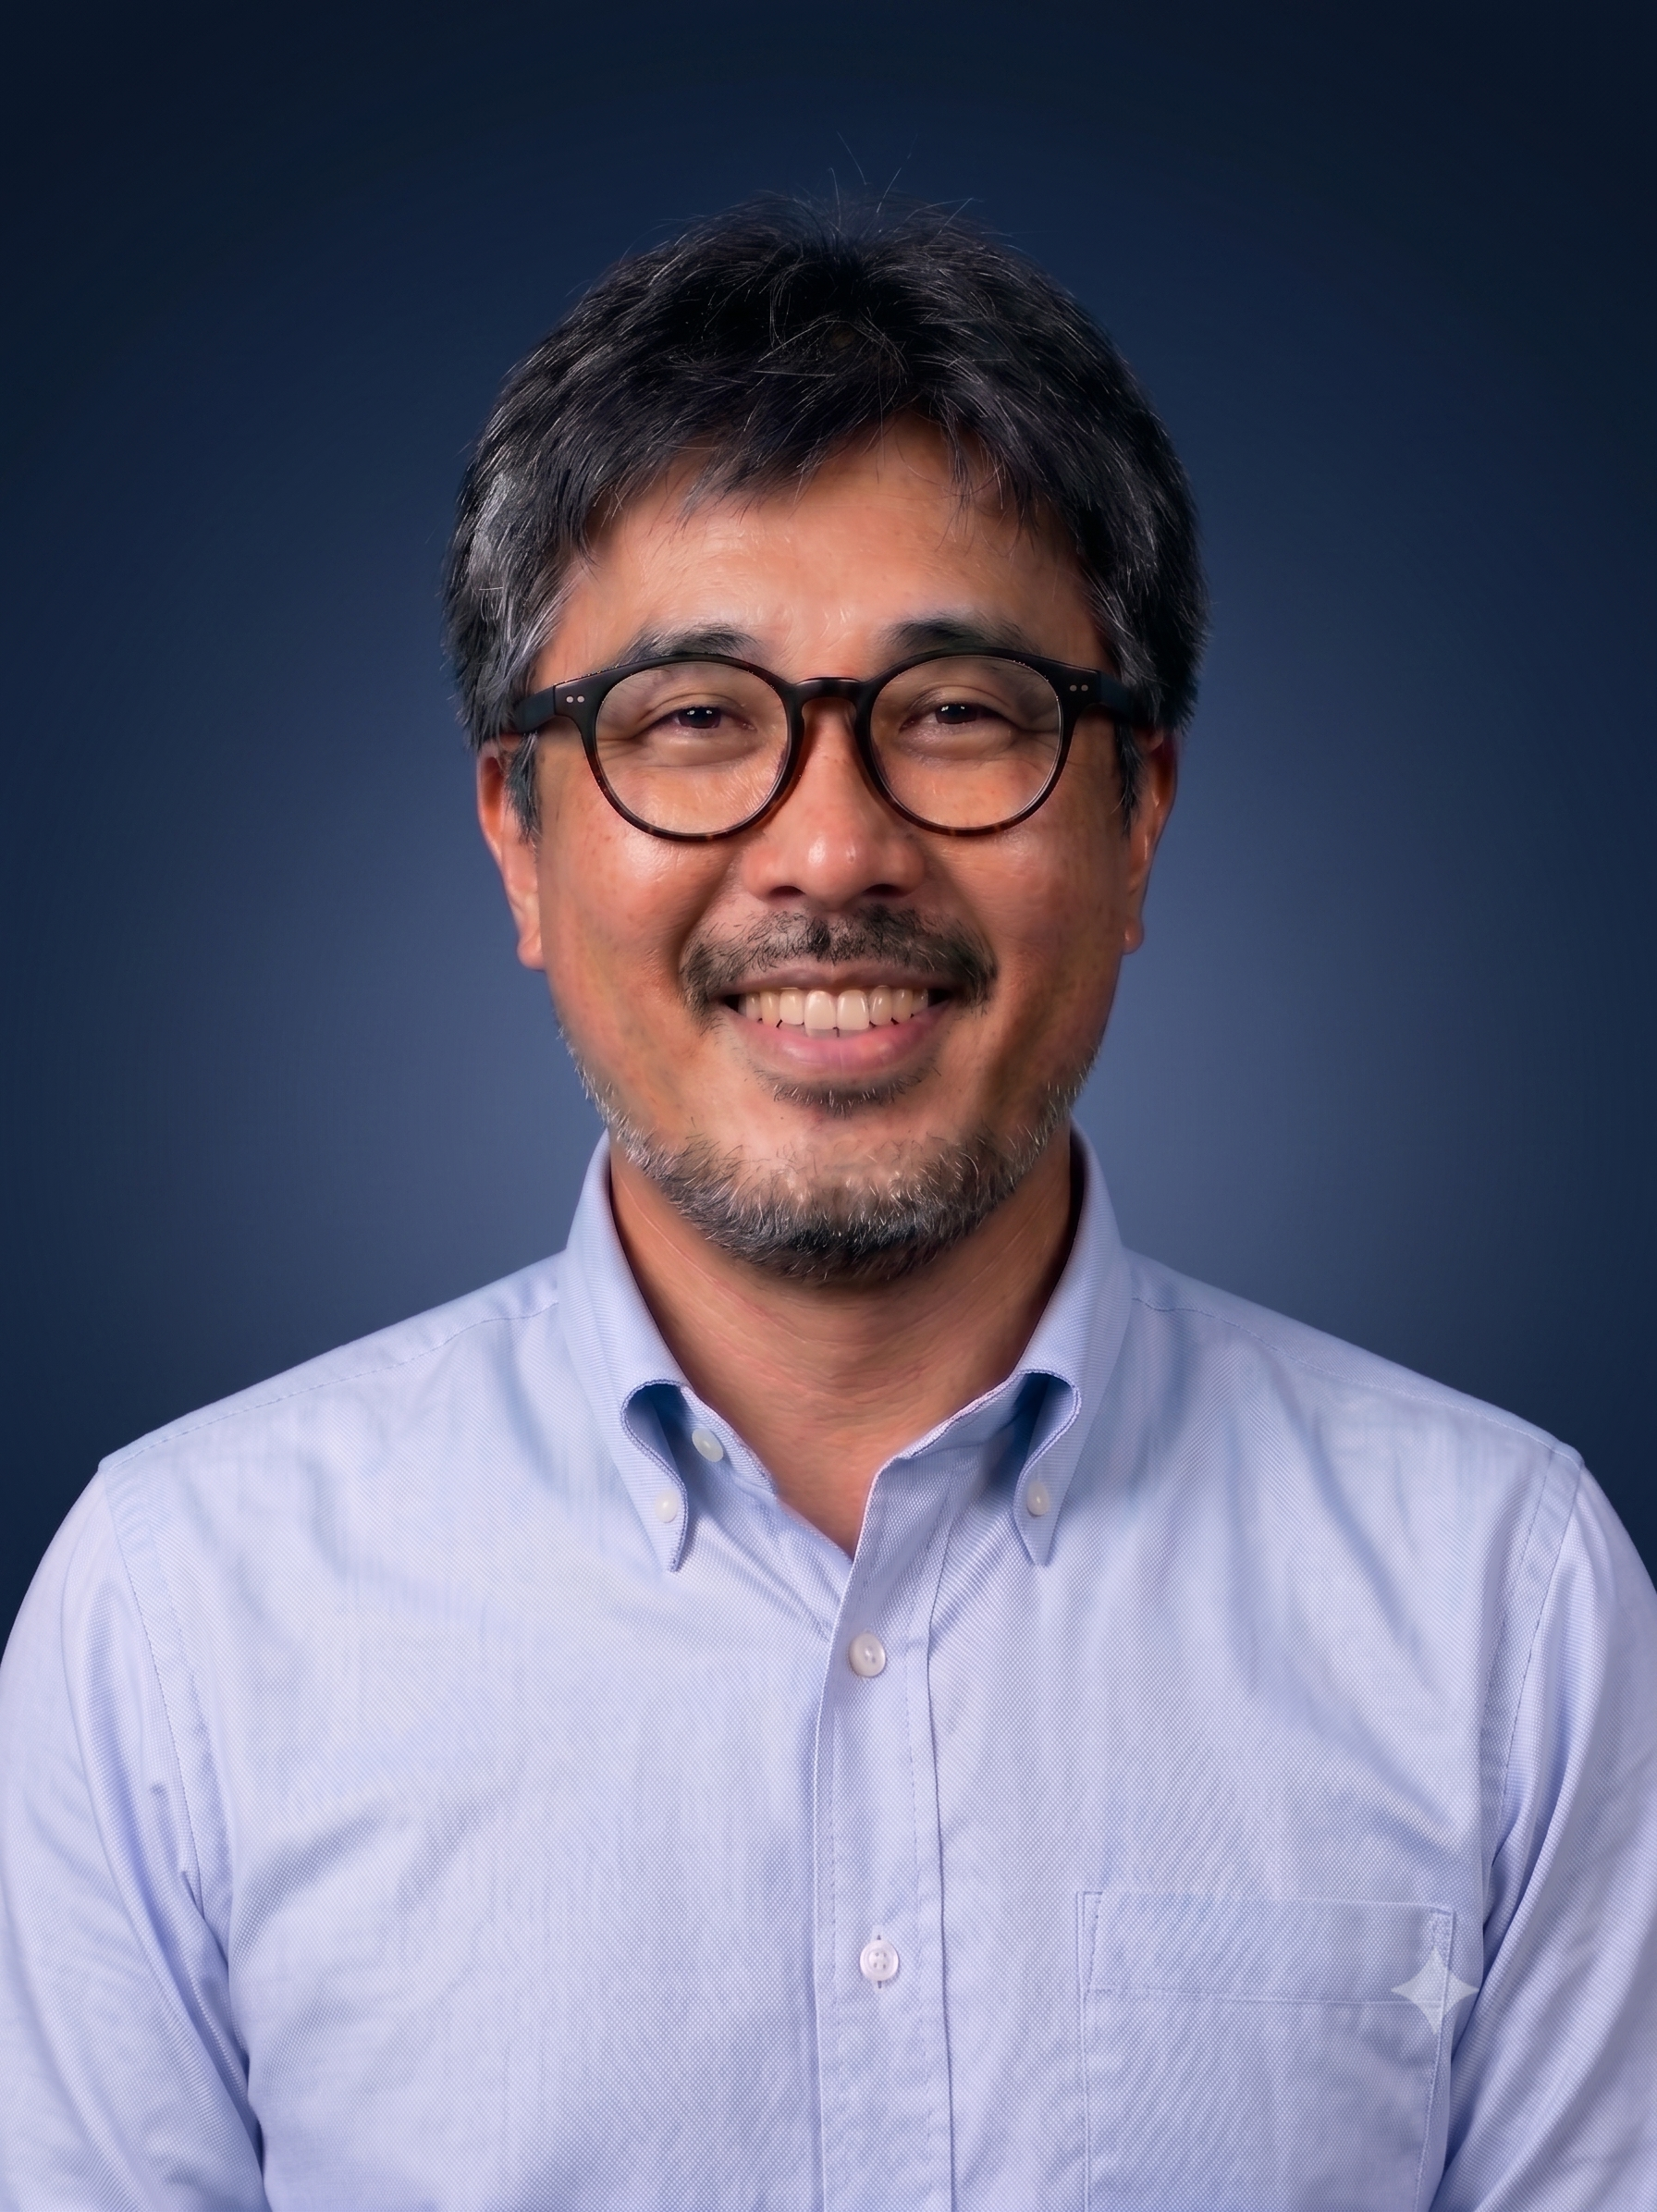
インタビュイー:
SecurityScorecard株式会社 シニアソリューションアーキテクト 森 氏
SecurityScorecardが提供するのはどのようなサービスですか?
当社が提供しているサービスの中核となるのが「セキュリティレーティング」と呼んでいるサービスです。それぞれの組織を攻撃者の視点で見たときに、どれくらい攻撃されやすい、あるいはされにくい環境にあるのかを、A・B・C・D・Fの5段階および100点満点で、いわば成績表のような形で表現するサービスです。2013年の設立当初からコアサービスとして提供してきたもので、日本でも多くの導入実績があります。
仕組みとしては、まず攻撃者が攻撃を仕掛ける前の「情報収集・初期偵察」のフェーズに着目しています。攻撃者も効率よく目的を達成したいので、まずどの組織が攻めやすいかを調べるわけですね。私たちは、彼らがどういった情報を収集しているのかというノウハウを持っていて、それと同じ情報を世界中に配置した独自のグローバルセンサーを使い、非侵入・非破壊の手法で先回りして大量に収集しています。
確認したい組織のドメインを入力すると、そのデータの中からどういった問題点がどれくらい見つかっているのかをピックアップし、同規模・同業界の組織と比較した相対評価として、A〜Fの5段階・100点満点でスコアを出します。たとえばアプリケーションセキュリティでどんな問題が見つかっていて、それがどこにあって、リスクは何で、推奨される対応は何か、というところまで深掘りしていけます。これを関係者の皆様と共有していただくことで、改善活動につなげていただけるサービスです。
特徴的なのは、このA〜Fの評価が、将来サイバー侵害を受ける可能性と相関しているという点です。A評価の組織が将来サイバー侵害を受ける可能性を1とすると、F評価の組織はその13.8倍も可能性が高くなる、という統計結果が出ています。スコアを良くしていくことが、そのまま将来の侵害リスクを下げることにつながるわけです。
このサービスが生まれた背景を教えてください
創業者のアレックス・ヤンポルスキーは、もともとゴールドマン・サックスやギルトグループでCISO(最高情報セキュリティ責任者)を務めていた人物です。当時、取引先ベンダーのセキュリティ状況を把握したいという思いがあったのですが、なかなか把握できず、自社のデータが知らないうちに危険にさらされているのではないか、という不安を抱えていました。
そのとき彼が感じていた本質的な問いが、「健康診断に行けば血圧が測れるし、車に乗ればスピードメーターで速度がわかる。それなのに、なぜセキュリティだけは測れないのか」というものでした。個人の信用リスクをクレジットスコアで数値化しているように、企業のセキュリティリスクもスコアで表せたらいいのではないか。そこから生まれたのが当社のセキュリティレーティングサービス「Ratings」です。
そうした背景がありますので、当社のミッションは「組織がサイバーリスクを正確に理解し、経営層・従業員・取引先に明確に伝えられる世界をつくること」、そしてAIを活用した自動化・自律化の世界を目指していくことだと考えています。
競合と比較したときのSecurityScorecardの強みはどこにありますか?
大きく3つあると考えています。1つ目は、自前のデータを使ってスコアを出し、問題点をお客様にお伝えしている点です。同業のベンダーの中には、自社で収集したデータではなく外部から購入したデータを使っているケースもあると思いますが、当社はデータの99%を自前で揃えています。しかも、ここ10年以上にわたって99%のデータを使い続けてきていますので、その蓄積を活用できますし、リスク管理にどういうデータが必要なのかを自分たちで考え続けているので、今後もこの部分には特に力を入れていきます。
2つ目は「予測できる」という点です。通常のツールは、ぱっと見て「ここに問題があるね」で終わってしまうことが多いのですが、当社は「このような問題が存在することで、情報漏洩のリスクが高い傾向にある」という示唆を与えられるよう、予測の部分を非常に重視しています。先ほどの13.8倍という相関も、その一例です。
3つ目は、統合的なプラットフォームであることです。サードパーティリスク管理やサプライチェーンリスク管理を考えるとき、社内では調達部門やリスク管理チーム、実際に問題を直すSOCや情報セキュリティ部門など、立場の異なる人たちが関わります。当社のプラットフォームは、共通のグレード・スコアを使って、それら社内の上から下まで、左から右まで、横のつながりも含めて、みんなが1つの画面で対応を計画し、実行していけます。専門知識も関心も違う人たちをつなぐ「共通言語」として使っていただける点が、他社との大きな違いだと考えています。
「毎日チェックできる」という点について、もう少し詳しく教えてください
私たちが目指しているのは、健康診断のように年に一度だけ見るのではなく、毎日きちんと継続的に見ていける状態です。ITの世界は、新しい製品が出たり、新たなセキュリティ事件が起きたりと日々状況が変わっていきます。去年はA評価だったのに今年見たらCに落ちている、ということも普通に起こります。ですので、できる限り毎日チェックできる体制が大切だと考えていますし、当社の製品をお使いのお客様も、そういう意識の強い方が多いです。
とはいえ、自社やグループ会社、取引先を毎日プラットフォームで細かく見ていくのは大変だと思います。そこで、当社のプラットフォームではアラートの設定ができるようにしています。たとえば頑張ってA評価まで持っていった組織が、外部要因でB・C・Dに落ちてしまったとき、メールやSlackへの通知、他サービスとの連携といった形で、プロアクティブにアラートを受け取れます。毎日プラットフォームを見に行かずとも、変化があったときに気づける機能を提供しています。
イメージとしては、一軒家を外から眺めているようなものです。当社が集めているのは公開データだけなので、家の中に入って金庫を開けられるか試すようなことは一切していません。あくまで外から見て、塀が高いか低いか、2階の窓が開けっぱなしになっていないか、人が来たらランプがつくような対策をしているか、といったところを見ていく。そう考えていただくとわかりやすいかと思います。脆弱性診断のようなスポットでの確認も必要なものだと考えていますが、当社は外から継続的に見ていくという点に特徴があります。
どのような部署・役職の方から導入のご相談が多いですか?
少し歴史的な経緯からお話しすると、当社は2018年ごろから日本でビジネスを始めていて、私は2020年に日本の最初の社員として入りました。2022年ごろまでは、自分の組織が外から見てどう評価されるのかを把握したいという目的での導入がほとんどで、その場合のやり取りはIT部門や情報セキュリティ部門の方が中心でした。
ところが2022年以降は潮目が変わってきまして、グループ企業や取引先も含めたサプライチェーンリスク管理を目的に導入いただくお客様が非常に増えています。この場合は、ITやサイバーセキュリティの方だけでなく、調達部門・プロキュアメント部門の皆様と一緒にお話をさせていただくケースが増えてきました。
役職のレベルで言うと、これまで日本経済新聞に何度も取り上げていただいたこともあり、CxOクラスの方から直接ご連絡をいただくこともありますし、取締役の上位層の方とお話しすることも多いです。割合で言えば、7割ほどが現場レベルの皆様、3割ほどが上位層の方と直接お話しを始める、という感覚ですね。サイバー侵害が起きたときに矢面に立つ立場の方ほどアンテナが高く、判断も早い傾向があります。
最近、導入のご相談が増えている理由は何ですか?
一言で言うと、サプライチェーンリスク管理をしたいというニーズが増えています。サプライチェーンの中には、グループ企業、取引先、委託先などいろいろありますが、それらをすべてひっくるめてサプライチェーンリスク管理と呼んでいます。少し前までは、資本関係もない取引先を勝手に評価して「あなたはここに問題があってC評価です」と伝えるなんてけしからん、というお叱りを受けることもありました。それが今では、サプライチェーンリスク管理という考え方がだいぶ市民権を得てきたと感じています。
背景としては、各省庁が警鐘を鳴らしていることもありますし、IPAが発表している情報セキュリティ10大脅威の中でも、サプライチェーンの弱点を悪用した攻撃が長年にわたって上位にランクインしています。直近では、経済産業省が主導しているサプライチェーン対策の評価制度(SCS評価制度)への関心も高まっていて、それにキャッチアップするためにサプライチェーンをどう評価すればいいのか、という観点でお問い合わせをいただくことも増えてきています。
数あるツールの中でSecurityScorecardが選ばれる決め手は何ですか?
いろいろな観点はありますが、いちばん感じるのは、立場の異なるステークホルダー同士がコミュニケーションを取るための「共通言語」として使えるという点で評価いただくケースが多いことです。経営層、サイバーセキュリティチーム、調達部門では、専門知識も関心も違います。経営層の方はサイバーセキュリティを理解しなければとは思っていても、細かな脆弱性の情報を言われてもよくわからない、というのが正直なところだと思います。
これまでのITセキュリティは「パッチを当てましょう」「脆弱性をなくしましょう」というのが主流でした。それが、サイバーセキュリティはビジネスリスクだという観点に大きくシフトし、経営層が意識し始めてくれた。とはいえ、そうした方々にITセキュリティのレベル感の話をしても伝わりにくい。「あなたの会社は今こうですよ」と見える形にすることで、ご本人たちも危機感を持てますし、競合他社とのスコア比較をされるお客様もいて、自分たちは競合よりちゃんとやれているか、という判断にも使われます。風通しを良くするコミュニケーションツールとして使っていただけるところが、当社の強みの1つだと考えています。
実際に導入した企業ではどのような変化が生まれていますか?
正直なところ、効果を数字でお見せするのが難しい世界ではあります。海外の事例では削減率のようなデータも持っていますが、国内での使われ方を中心にお話しさせていただきます。
従来、大手の製造業の企業様がグループ会社や取引先のサイバーセキュリティ状況を把握しようとすると、セキュリティのガイドラインを作って周知し、守れているかどうかは年に1回、設問数の多いアンケートを取る、というアンケート依存の管理手法しかありませんでした。グループ会社まではそれでやれていても、そこから先の取引先数百社・数千社をどう見ればいいのか、というところで手詰まりになっている企業様が非常に多い状況でした。
当社のツールを使っていただくと、把握すべき対象に対してアンケートを取ったり事前の了解を得たりすることなく、ドメインを登録するだけで概要を把握できます。これが今までできなかったことができるようになるという意味で、大きな違いになっています。実際に、超メジャーな製造業の企業様が、数百から数千の取引先を対象にサプライチェーンリスク管理のプログラムを走らせられた事例があります。説明会には毎回それだけの数の取引先企業が参加されていて、グループ会社のみならず取引先の状況まで見えるようになり、その中での共通言語として機能している。これが大きなインパクトになっていると考えています。
どのような企業に向いているサービスですか?
業種・業態に関しては、比較的、製造業のお客様が多いですが、金融や重要インフラのお客様も非常にたくさんいらっしゃいます。ですので、業界特性として特に強い相関があるわけではないと考えています。
規模で言うと、他のセキュリティソリューションに比べれば本当にわずかな金額だと思いますが、年間の利用料がかかりますので、現状はエンタープライズ系のお客様が多いです。ただ、今まさに起きているのは、各産業のトップにいるエンタープライズ企業が当社のサービスでコミュニケーションを始められ、そこから仕事を受けている中堅・中小のお客様にも当社の存在が広がっている、という流れです。大企業から指摘を受けた中堅企業が「これはいいね、納得感が高いね」と、自社のサプライチェーンリスク管理にも使おうとご採用いただく。そういう波が今来ています。具体名は申し上げられませんが、国の関係機関でもご採用いただいています。
サポート体制について教えてください
日本のお客様をサポートするという点で、大きく3つあります。1つ目は、日本のチームをきちんと持っていることです。本日参加しているセールスと技術の人間に加えて、ご購入いただいたお客様をサポートするCSM(カスタマーサクセスマネージャー)も日本人として国内に置いています。2021年にSecurityScorecard株式会社として法人を立て、日本人社員を雇用して活動している会社は、当社のような業界のサービスを提供している企業の中ではほとんどないはずで、ここは最終的な信頼につながる大きな差別化ポイントだと考えています。
2つ目は、パートナーの存在です。販売にあたっては力強いパートナーの皆様にご協力いただいていて、パートナーが提供するサポートサービスが、日本のお客様を支えるメインになっています。3つ目として、パートナーの技術担当やサポート担当では難しいことが起きたときには、当社のCSMが積極的に出ていく体制を取っています。
さらに踏み込むと、当社はパートナーの皆様と日頃から頻繁に連絡を取り合う、非常に親密な関係を築いています。エンドのお客様の声だけでなく、パートナーの「こうしてほしい」という声も本社に届ける役割を担っていて、パートナーと一緒に、日本語でエンドユーザーをサポートしていく。これは当社が誇りに思っているところです。CEOが掲げる「世界を安全な場所にしよう」という思いのもと、私たちは日本のチームとして「日本は絶対に安全にしよう」という気持ちで取り組んでいます。
料金体系はどのようになっていますか?
できる限りシンプルにお伝えすると、料金に影響するのは「同時に何社の状況を把握したいか」という一点です。継続的に同時に把握したい対象企業の数が料金に影響します。一方で、何名でプラットフォームを使うかは料金に影響しません。1人で使っても、10名でも、100名でも、そこは変わらない仕組みです。
なお、自社だけを確認したい場合は、有償サービスを使わなくても無償ライセンスがあり、無償アカウントを作っていただくことで確認できます。見栄えは基本的に同じですが、一部機能に制限がありますので、より使いやすさを求める場合は有償の方を選ばれるお客様もいらっしゃいます。有償プランは、自社だけでなくグループ会社や取引先を含めたサプライチェーンリスク管理をやっていく場合に必要になってくるもの、とお考えいただければと思います。
今後どのような展望を描いていますか?
冒頭から申し上げているように、当社は、日本でもまだどうすればいいか模索されているサードパーティリスク管理・サプライチェーンリスク管理に力を入れている会社です。ですので、その部分をお客様がより楽に簡単にできるようになるツールの提供を、大きな目標として掲げています。
その1つが、脅威起点のTPRM(サードパーティリスク管理)です。これまでは「脆弱性が見つかったから直さなければ」という世界が基本でしたが、すべてのベンダーを管理する中でそれを全部やっていくのは非常に難しい。そこで、今どの問題が注目されるべきなのか、どの問題を早く直すべきなのか、という脅威情報も加えてお客様にお渡しすることで、ベンダーへの周知や自社・グループ会社への対応をより早く効率的に行えるようにしていきたいと考えています。
もう1つは、AIエージェントの機能です。これまで何クリックもして、CSVを出してマクロをかけて、という手間必要だった分析を、AIエージェントを仕組みの中に組み込むことで簡単にできるようにしていきます。そしてもう1点はデータです。当社の強みは自分たちで集めている脅威やセキュリティの情報です。世界中に配置したDNSシンクホールやハニーポットからの情報、ダークウェブ上に流れる漏洩情報、漏洩事件を起こした企業・組織の情報——こうした幅広い情報を独自に収集しています。これらの収集力とスキャン精度を磨き続けることで、問題発見能力を高め、データの質と量をさらに強化していきます。
まとめ・編集部コメント
SecurityScorecardは、企業のセキュリティリスクをA〜Fの5段階・100点満点で可視化するセキュリティレーティングを中核に、サプライチェーン全体のリスク管理を支援するサービスを提供しています。「企業のセキュリティを、クレジットスコアのように測れるようにしたい」という創業者の問いから生まれたこのサービスは、データの99%を自前で収集する独自基盤と、将来の侵害可能性との相関に基づく予測力を強みとしています。
特に印象的なのは、専門知識の異なる経営層・セキュリティ部門・調達部門をつなぐ「共通言語」として機能する点です。取引先数百社・数千社を一目で把握できるレポートによって、これまでアンケート依存だったサプライチェーンリスク管理を大きく効率化できる点は、多くの企業にとって実用的な価値があると考えられます。2021年に日本法人を設立し、日本人チームとリセラーパートナーによる手厚いサポート体制を整えている点も、海外発のサービスとしては安心材料となるでしょう。
取引先や委託先を含めたサプライチェーンのセキュリティ管理に課題を感じている企業や、経営層と現場の認識のギャップを埋めたい企業にとって、有力な選択肢となるサービスです。サプライチェーンリスク管理の進め方に悩んでいる場合は、まず相談してみることをおすすめします。
サービス資料
選び方ガイド
TPRM(サードパーティリスク管理)ツールおすすめ15選を徹底比較|委託先リスク管理とセキュリティ格付・評価サービスの違い・選び方を解説
サプライチェーンリスク管理ツール比較|仕入先の被災・供給停止を防ぐ監視・可視化ツールの選び方
脆弱性診断サービスの評判・口コミを比較|手法別に利用者の評価と料金で選ぶ
脆弱性診断サービス21選を実績で比較|診断件数・対応業種・第三者認定で発注先を見極める
脆弱性診断ツールをシェア・導入実績で比較|国内シェアNo.1・市場1位の根拠と選び方
ペネトレーションテストの外注ガイド|費用相場・委託先の比較と選び方
フォレンジック調査はどこに相談する?依頼先の選び方・費用の目安・相談から報告までの流れ
フォレンジック調査サービスを比較|対応範囲・費用・証拠能力で選ぶインシデント調査の依頼先
セキュリティテストの実績で選ぶ脆弱性診断サービス|診断件数・導入事例・有資格者で依頼先を見極める
脆弱性診断の依頼ガイド|初めてでも分かる範囲の決め方・見積もりの取り方・依頼の流れ
マルウェア感染調査を依頼できる会社の選び方|費用相場・調査範囲・緊急対応で比較
CSPM製品の比較と選び方|CNAPP統合型・国産特化型を対応クラウド・料金・日本語サポートで解説
東京の脆弱性診断サービス比較20選|診断対象・手法・費用と失敗しない選び方
セキュリティテストツール比較|脆弱性診断・ペネトレーションテスト・コード診断の種類と選び方
SASTツール比較一覧|無料OSS〜商用・委託診断まで、対応言語・CI/CD・料金で選ぶ静的コード解析
IoTセキュリティコンサルティングサービスを比較|支援範囲・対応規格・選び方
脆弱性診断会社の選び方|手法・対象・費用・実績で依頼先を比較【法人向け】
脆弱性スキャンツールおすすめ7選を比較|自動診断ツールの種類・料金相場と失敗しない選び方を解説
コンテナセキュリティ製品を比較|イメージ・レジストリ・ランタイムの検査範囲と選び方を解説
脆弱性診断ツールの評判・評価で選ぶ比較|料金・診断対象・口コミ一覧
Webサイトの脆弱性診断サービスおすすめ19選を比較|診断方式・料金・選び方を解説
クラウドセキュリティガバナンス支援会社・サービス比較|構築支援コンサルからCSPM製品まで選び方と費用を解説
クラウドセキュリティガバナンス関連サービス比較12選|製品型(CSPM)と構築支援型の選び方
AIガバナンスプラットフォーム比較14選|AIリスクを一元統制する基盤の選び方とISO 42001・EU AI Act対応
デジタルフォレンジック調査会社おすすめ比較|費用・対応範囲・証拠能力で選ぶ
セキュリティアセスメントサービス比較|対象範囲・診断手法・準拠基準・費用で選ぶ
ペネトレーションテスト会社おすすめ15選|費用相場・診断範囲・失敗しない選び方を比較
AIガバナンスツールおすすめ比較|シャドーAI対策・ISO 42001対応で選ぶ3タイプと選び方
内部監査ツール比較12選|総合型GRC・特化型の違いと失敗しない選び方
SCS評価制度の対応支援サービス14選|★3・★4の要件と選び方・費用を比較
セキュリティリスクアセスメントサービス比較|タイプ別の選び方と費用・進め方
レッドチーム演習サービス比較10選|TLPT対応・ペネトレとの違いで選ぶ
ペネトレーションテストサービスおすすめ17選を徹底比較|診断シナリオ・料金・認定資格から選ぶ発注先の見極め方
SSPMとは?SaaSの設定不備を見つける製品18選を比較|CSPM・CASBとの違いと選び方を解説
ISMS管理ツール11選を比較|料金・対応規格・自動化できる業務の範囲で選ぶ
ASMツール比較21選|検出範囲・料金・国産/海外と運用のしやすさで選ぶ
Web改ざん検知ツール比較14選|外部監視型と内部監視型の違い・月額料金・自動復旧
パッチ管理ツール比較17選|WSUS代替の選び方と対応OS・自動化機能を整理
クラウドリスク評価サービス23選を比較|評価の進め方5タイプの違いと費用・選び方を解説
脆弱性管理ツールおすすめ20選を比較|守りたい対象・SBOM対応・優先順位付けで選ぶ
WordPress脆弱性診断の選び方|無料ツールとの違い・費用相場・プロ診断サービス比較
API脆弱性診断とは?Webアプリ診断で拾えない認可欠陥(OWASP API Top10)とサービスの選び方
脆弱性診断サービスおすすめ比較|診断方法・費用相場・選び方を解説【無料ツールあり】
ブロックチェーンセキュリティとは?主な攻撃・脆弱性と対策サービスの選び方を解説
中小企業向けGRCツールおすすめ5選を比較|選び方とIT導入補助金対応まで解説
おすすめのリスク管理支援・ツールを徹底比較|コンサルティング・マネジメントサービスも紹介
GRCツールおすすめ26選を徹底比較|ESG開示基準・委託先管理の動向と失敗しない選び方を解説
脆弱性・セキュリティ診断サービスの解説記事
アタックサーフェス(攻撃対象領域)とは?種類・具体例と把握・管理の方法(ASM)をわかりやすく解説
DevSecOpsとは?DevOpsとの違い・メリット・開発工程への組み込み方をわかりやすく解説
OWASP Top 10とは?最新2025年版の全10項目と対策をわかりやすく解説
SAST(静的アプリケーションセキュリティテスト)とは?仕組み・DAST/SCA/IASTとの違いを解説
OTセキュリティ対策の費用相場|診断・コンサル・監視の料金目安と依頼先の選び方
JC-STARとは?IoT製品セキュリティラベリング制度の★区分・★1取得の流れと費用を解説
CSPMとは?設定ミスを検知する仕組み・機能とCWPP・SSPM・CNAPP・CASBの違いを解説
フォレンジック調査とは?調査でわかること・種類・手順・費用と期間の目安をわかりやすく解説
DASTツールとは?無料OSSと商用サービスの違い・対応範囲・料金・選び方を比較
脆弱性診断の価格・費用相場はいくら?種類別・ツール/手動の料金と見積もりで確認すべき項目を解説
SASTツールとは?商用・OSSの主要ツール比較と費用・選び方を解説
IoTセキュリティの費用はいくら?製品・脆弱性診断・JC-STAR認証取得・運用監視の種類別に解説
脆弱性診断の費用相場を診断対象・手法別に解説|見積もりの決まり方と依頼先の選び方
DevSecOpsツールとは?SAST・SCA・DAST・コンテナ/IaCの種類別に主要ツールと選び方を解説
ペネトレーションテストとは?脆弱性診断との違い・種類・費用相場までわかりやすく解説
脆弱性診断は自動化できる?できること・できないことと進め方を解説
デジタルフォレンジックの方法とは?調査の手順・種類・費用と証拠保全の注意点
退職者のPC調査とは?証拠を壊さない初動と費用・依頼先を解説
不正アクセスの調査方法|侵入の有無を確かめるログ確認手順と、調査会社に出す判断・費用の目安
デジタルフォレンジックとは?調査の種類・流れと依頼先の選び方・費用相場を解説
TLPTとは?脅威ベースのペネトレーションテストの意味・脆弱性診断との違い・費用・進め方を解説
サプライチェーンセキュリティツールとは?種類と選び方をわかりやすく解説
脆弱性診断のやり方を手順で解説|自社でやる・業者に頼むの選び方と費用の目安
脆弱性診断は内製化できる?診断項目別の可否と自動化ツール・CI/CD組込の勘所を解説
デジタルフォレンジックの費用相場|PC・スマホ・サーバー別の料金と金額が決まる要因
セキュリティ診断とは?種類・手法から何がわかるか・選び方・進め方まで解説
脆弱性診断はなぜ必要?放置リスク・費用の目安と依頼先の選び方をわかりやすく解説
ECサイトの脆弱性診断とは?費用相場・診断の種類とサービスの選び方を解説
NIST CSFアセスメントの進め方|評価シート記入例・成熟度ティアの見方・自社実施と外部委託の判断
擬似サイバー攻撃による演習とは?レッドチーム演習・TLPT・標的型攻撃メール訓練など種類と選び方を解説
TLPTとレッドチーム演習の違いとは?ペネトレーションテストとの使い分けを解説
社内ネットワークへの侵入を自分で調べる方法|確認すべきログと侵入の兆候・外部調査の判断基準
端末侵害診断とは?何を調べ何が分かるか・費用相場・種類と選び方を解説
セキュリティリスクアセスメントの手法を比較|種類・進め方・費用の違いと選び方
ペネトレーションテストと脆弱性診断の違いを比較|目的・費用・選び方まで解説
情報セキュリティのリスク評価とは?手順と、重要度×脅威×脆弱性でリスク値を出す方法を解説
脆弱性診断(セキュリティ診断)とは?種類・費用相場・ペネトレーションテストとの違いをわかりやすく解説
アタックサーフェスマネジメント(ASM)とは?脆弱性診断との違い・進め方・費用をわかりやすく解説
不正アクセスされたか調べる方法|ログイン履歴・サインの確認手順と発見後の対処
AWS脆弱性診断の進め方と手段の使い分け|自己診断・外部ベンダー診断・費用・事前申請を解説
CSPMとは?クラウドの設定ミスを防ぐ仕組みとCWPP・SSPM・CASB・CNAPPとの違いを解説
TLPT(脅威ベースのペネトレーションテスト)とは?費用・金融庁ガイドライン・通常のペンテストとの違いを解説
不正アクセスの被害事例まとめ|実名企業の手口・原因・被害規模と自社の弱点点検
不正アクセス対策とは?従業員・管理者がやるべきことをチェックリストで解説
ASVスキャンとは?PCI DSS要件11.3.2で四半期ごとに求められる外部脆弱性スキャンの実施ポイント
PCI DSS準拠とは?対象事業者・12要件・非保持化との違いと進め方をわかりやすく解説
クラウドの脆弱性診断とは?対象・種類・費用と設定診断(CSPM)との違いを解説
IoT機器の脆弱性とは?代表的な種類・実被害事例と自社で今すぐ確認すべき対策の優先順位
スマホアプリ脆弱性診断の費用相場と選び方|診断項目・iOS/Android対応・事業者比較を解説
PCI DSS v4.0の変更点と対応期限|v3.2.1からの新要件を要件番号つきで解説
ソースコード診断とは?費用相場と依頼先の選び方をタイプ別に整理
ペネトレーションテストの費用相場|対象別・規模別の料金と見積もりの取り方
セキュリティアセスメントとは?種類・進め方・費用の目安を並列比較で解説
Webスキミング対策とは?ECサイトがやるべき対策一覧とPCI DSS v4.0の要件をわかりやすく解説
仮想通貨ハッキングの手口と暗号資産取引所のセキュリティ対策事情|過去の事件も解説
GRCツールの解説記事
サイバーセキュリティ経営ガイドラインとは?3原則・重要10項目をVer3.0でわかりやすく解説
AI事業者ガイドラインとは?対象者・罰則・第1.2版の改定点をわかりやすく解説
全社的な内部統制の42項目とは?6要素別チェックリスト一覧と評価の進め方
全社的な内部統制(ELC)とは?42の評価項目とCLC・PLC・FR-ELCとの違いを解説
危機管理とリスク分析の違いとは?リスクの洗い出しから評価・対策までの進め方を解説
リスクマネジメントのプロセスとは?5つのステップと進め方をISO31000に沿って解説
リスクガバナンスとは?リスク管理・内部統制との違いと体制の作り方を解説
ELC(全社的な内部統制)とは?監査での評価方法・42項目・CLC/PLCとの違いを解説
内部監査管理とは?計画から指摘フォローまでの進め方と部門運営の基準を解説
企業のリスクマネジメントは経営で何の役割を果たす?取締役会から現場までの役割分担を解説
リスク管理の手法とは?回避・低減・移転・受容の4分類とプロセス・フレームワークを解説
リスクベース監査とは?網羅型との違いと内部監査での進め方を解説
SOX監査(内部統制監査)とは?J-SOX対応の流れと内部監査・会計監査との違いを解説
全社統制とは?内部統制の土台となる6要素・42の評価項目と評価の進め方をわかりやすく解説
外部委託のリスクとは?情報漏えい・偽装請負・内部統制など7分類と対策・管理手順を解説
内部管理体制とは?内部統制・内部監査・コンプライアンスとの違いと整え方をわかりやすく解説
サプライチェーンリスク対策とは?自社・取引先・有事でやることと着手手順を解説
グローバルコンプライアンスとは?対象領域・主要法令と体制づくりの進め方を解説
FRPLC(決算・財務報告プロセスに係る内部統制)とは?PLC・ELCとの違いと評価の流れ
リスクマネジメントの目的とは?必要性・進め方(特定〜モニタリング)までわかりやすく解説
リスクベースアプローチとは?ルールベースとの違い・進め方・分野別の使い方をわかりやすく解説
FSCP(決算・財務報告プロセスに係る内部統制)とは?全社的FSCPと固有プロセスの違い・評価方法を解説
AIガバナンスのガイドラインとは?AI事業者ガイドラインの要点と実践プロセスを分かりやすく解説
コーポレートガバナンス・コードとは?基本原則と2026年改訂をわかりやすく解説
ITガバナンスとは?ITマネジメントとの違い・8つの構成要素・進め方をわかりやすく解説
セキュリティ対策評価制度はいつから?SCS評価制度の開始時期・★3〜★5の区分と今からの準備
CLC(全社的な内部統制)とは?ELC・PLCとの違いと評価項目・評価の進め方を解説
リスクマネジメントと危機管理の違いとは|事前の予防と事後の対応をISO 31000・内閣法で整理
リスクオーナーシップとは?三線モデルにおける第1線の役割と組織に根付かせる進め方を解説
3ラインモデルとは?第1線・第2線・第3線の役割と3ラインディフェンスとの違いを解説
リスクマネジメントの4原則とは?回避・低減・移転・保有の使い分けと4段階プロセスを解説
PLC(業務プロセスに係る内部統制)とは?ELC・CLCとの違いと評価の手順をわかりやすく解説
リスクアセスメントとリスクマネジメントの違いとは?関係・プロセスをわかりやすく解説
危機管理とリスク管理の違いとは?平時・有事にやるべき対策と手順を解説
リスク評価の手法とは?主な種類を一覧で比較し、計算式・選び方・進め方まで解説
ISO 31000とは?リスクマネジメント規格の原則・枠組み・プロセスと認証の有無をわかりやすく解説
中小企業の内部通報制度は義務化される?301人以上の義務・300人以下の努力義務と2026年12月改正の要点
コンプライアンスリスク管理とは?種類・事例と進め方・体制の作り方を解説
【2026年改訂】コーポレートガバナンス・コードの変更点まとめ|3つの柱と適用スケジュールを解説
内部統制とは?4つの目的・6つの基本的要素と会社法・J-SOXをわかりやすく解説
リスクアプローチ監査とは?監査リスクの構成(固有×統制×発見)と進め方をわかりやすく解説
J-SOXにおける内部監査部門の役割とは?内部統制監査との違いと評価手順を解説
社内コンプライアンスとは?意味・違反事例から体制・研修・内部通報窓口の整え方まで解説
グループガバナンスとは?コーポレートガバナンスとの違いと経済産業省の実務指針5つのポイントを解説
サプライチェーンセキュリティとは?攻撃の種類・事例と企業がとるべき対策・SCS評価制度をわかりやすく解説
セキュリティガバナンスとは?情報セキュリティマネジメントとの違い・構築ステップをわかりやすく解説
リスクマネジメントの具体例一覧|企業リスクの種類と対応(回避・低減・移転・受容)を解説
セキュリティガバナンスの事例と進め方|企業の課題・施策・成果とフレームワーク・体制を解説
IT全般統制(ITGC)とは?対象4領域・ITACとの違い・J-SOX対応の進め方を解説
セキュリティ格付け制度とは?SCS評価制度の★3〜★5・対象・いつから・準備を解説
監査証跡とは?意味・目的・保存期間から改ざんを防ぐ残し方までわかりやすく解説
内部統制の3点セットとは?業務記述書・フローチャート・RCMの記載例と作り方を解説
公益通報とは?対象になる人・行為から3つの通報先・通報者の保護までわかりやすく解説
AIガバナンスとは?必要性・原則・進め方と日本の法・ガイドラインをわかりやすく解説
サプライチェーンリスクとは?種類・被害事例・対策を解説|セキュリティと供給途絶の両面
サプライチェーン攻撃とは?3つの手口・被害事例・取引先を含めた対策を解説
コーポレートガバナンス・コードとは?基本原則と2026年7月改訂の変更点をわかりやすく解説
J-SOX(内部統制報告制度)とは?対象企業・3点セット・2024年改訂までわかりやすく解説
内部統制監査とは?内部監査・会計監査との違いと実施の流れ・費用をわかりやすく解説
リスクマネジメントとは?意味・種類・進め方(プロセス)と対応手法をわかりやすく解説
公益通報者保護法とは?保護される通報者・企業の義務・令和7年改正をわかりやすく解説
リスク管理とは?種類・進め方の5ステップと対応方法をわかりやすく解説
内部監査とは?目的・進め方(計画〜報告)と外部監査との違いを解説
委託先管理とは?目的・法令上の義務から実施手順・チェック項目まで解説
コンプラとは?意味と違反事例、企業がとるべき対策をわかりやすく解説
内部統制とは?4つの目的・6つの基本的要素と会社法・金融商品取引法(J-SOX)をわかりやすく解説
企業コンプライアンスとは?意味・守備範囲から違反事例・体制づくりまでわかりやすく解説
経理の内部統制とは?業務別にやるべき統制と会社法・J-SOXの必要範囲をわかりやすく解説
外部委託先の評価項目とは?チェックリストの作り方と選定・契約・継続管理の進め方を解説
再委託先のトラブル、責任を負うのは誰?委託元・受託者・再委託先の責任と契約書の定め方
全社的リスクマネジメント(ERM)とは?従来のリスク管理との違いとCOSOフレームワーク・進め方を解説
リスク管理表とは|列項目・書き方とExcelテンプレ、業種別サンプルで即実践
SCS評価制度とは|★1〜★5の要求事項と自社が今からできる対応ステップを解説
セキュリティアセスメントとは?種類・進め方・費用の目安を並列比較で解説
TPRM(サードパーティリスク管理)の解説記事
委託先情報セキュリティ対策状況確認リストとは?IPA付録5の全26項目・入手先・運用・個情法25条
外部委託のリスクとは?情報漏えい・偽装請負・内部統制など7分類と対策・管理手順を解説
外部委託先とは?管理対象の範囲と委託元の監督義務・選定から評価までの進め方
サプライチェーンリスク対策とは?自社・取引先・有事でやることと着手手順を解説
サプライチェーン攻撃の事例9選|国内・海外の被害を侵入経路の型と立場別の対策で解説
サプライチェーン攻撃の対策|自社で今すぐやること・委託先管理の進め方を解説
委託先とは?委託元との違い・責任範囲と個人情報保護法で求められる管理の進め方
個人情報保護法の「委託先の監督」とは?25条の義務と選定・契約・監査の実務チェックリスト
委託先選定チェックリスト|確認項目の一覧と選定・契約・委託後の監督の進め方
再委託先の管理とは?委託元の監督義務の範囲と契約・調査票・監査の実務
個人情報保護法における委託先の監督義務とは|必要かつ適切な監督の3要素と委託契約のポイント
外部委託先管理で金融庁が求めること|監督指針・サイバーセキュリティガイドラインの要件を条項つきで整理
委託先管理ガイドラインとは?関連法令の監督義務と自社規程に盛り込む項目
個人情報漏えいの報告義務とは?対象となる4類型・報告期限(速報/確報)・本人通知をわかりやすく解説
サプライチェーンセキュリティとは?攻撃の種類・事例と企業がとるべき対策・SCS評価制度をわかりやすく解説
セキュリティ格付け制度とは?SCS評価制度の★3〜★5・対象・いつから・準備を解説
サプライチェーンリスクとは?種類・被害事例・対策を解説|セキュリティと供給途絶の両面
サプライチェーン攻撃とは?3つの手口・被害事例・取引先を含めた対策を解説
リスク管理とは?種類・進め方の5ステップと対応方法をわかりやすく解説
委託先管理とは?目的・法令上の義務から実施手順・チェック項目まで解説
コンプラとは?意味と違反事例、企業がとるべき対策をわかりやすく解説
内部統制とは?4つの目的・6つの基本的要素と会社法・金融商品取引法(J-SOX)をわかりやすく解説
外部委託先の評価項目とは?チェックリストの作り方と選定・契約・継続管理の進め方を解説
再委託先のトラブル、責任を負うのは誰?委託元・受託者・再委託先の責任と契約書の定め方
リスク管理表とは|列項目・書き方とExcelテンプレ、業種別サンプルで即実践
SCS評価制度とは|★1〜★5の要求事項と自社が今からできる対応ステップを解説
- MCB FinTechカタログ
- TPRM(サードパーティリスク管理)
- SecurityScorecard