
「ゼロトラストで社内のセキュリティを見直すように」と指示されたものの、何から着手すればよいか迷っていないでしょうか。ゼロトラストは特定の製品名ではなく「何も信頼せず、アクセスのたびに検証する」という考え方のため、いざ進めようとすると具体的な手順が見えにくいのが実情です。
この記事は、ゼロトラスト導入を「何から・どの順序で・どの仕組みを使って」進めるかを、手引き(マニュアル)としてまとめたものです。導入の全体手順を番号付きで示したうえで、各ステップで押さえる構成要素の役割と、IPA・デジタル庁・NISTが公開する公的マニュアルの使い分けまで整理します。
自社の情報システムやセキュリティを担当する立場で、導入の進め方の全体像をつかみ、次の一歩を決めたい方に向けた内容です。概念の説明は最小限にとどめ、着手に必要な手順と、拠り所になる原典資料への行き方を具体的に示します。
目次
一括ダウンロードする


ゼロトラスト導入の全体手順(6ステップ)
はじめに、ゼロトラスト導入の全体像を6つのステップで示します。細部に入る前に、どの順序で何に取り組むのかをここで一度つかんでおくと、以降の各セクションが自社のどの段階に対応するかを把握しやすくなります。
ゼロトラストは一度にすべてを置き換えるものではありません。IPAの『ゼロトラスト導入指南書』も、既存のセキュリティを活用しつつスモールスタートで進めることが現実的だとしています。まずは自社の課題を整理し、要件を定義したうえで、優先順位を付けて着手するのが基本的な流れです。
優先順位は、守る効果の大きさと、着手のしやすさ(既存環境への影響や必要な工数)の2つで見極めると判断しやすくなります。多くの企業では、被害につながりやすい入口を早く締められる多要素認証(MFA)によるID統制と、端末を守るEDRが、効果が大きく着手もしやすい最初の候補です。影響範囲の限られた業務から小さく始め、効果を確かめながら対象を広げていくのが基本です。

- 資産・利用者・業務プロセスの棚卸し:守るべきアカウント・端末・業務・データを洗い出す。シャドーITの把握もここで行う(最初の関門)。
- ID統制:IDaaS(Identity as a Service)とMFA(多要素認証)で、誰がアクセスしているかを正確に検証する基盤をつくる。
- デバイス統制:EMM/MDM(モバイルデバイス管理)やEDR(Endpoint Detection and Response)で、アクセスしてくる端末の状態を管理・監視する。
- ネットワークの再設計:ZTNA(Zero Trust Network Access)やSASE(Secure Access Service Edge)、SWG(Secure Web Gateway)で、ネットワークの場所に依存しないアクセス制御へ切り替える。
- アプリ・データの保護:データそのものの保護と、アプリケーションごとのアクセス制御を整える。
- ログの統合と運用:SIEM(Security Information and Event Management)やSOAR(Security Orchestration, Automation and Response)でログを集約し、監視と改善を継続する。
この6ステップは、公的ガイドラインが示す進め方とも対応しています。②ID・③デバイス・④ネットワーク・⑥ログと運用の自動化は、IPA『ゼロトラスト導入指南書』6.2「ゼロトラスト導入のポイント」が挙げる4点に沿います。①棚卸しはIPA2.6「導入に向けた進め方」とデジタル庁『ゼロトラストアーキテクチャ適用方針』の起点に、⑤アプリ・データ保護はデジタル庁の方針項目に、それぞれ対応します。
出典・参考資料(2件)
最初の一歩=資産・利用者・業務プロセスの棚卸し
ここからは、最初のステップである棚卸しを具体的に見ていきます。多くの公的ガイドラインが導入の起点に置くのがこの工程で、最もつまずきやすい関門でもあります。
ゼロトラストは「アクセスのたびに検証する」仕組みのため、まず「誰が・どの端末で・どの業務やデータにアクセスするのか」を把握していないと設計が始まりません。IPA『ゼロトラスト導入指南書』2.6「導入に向けた進め方」は、導入の準備として資産・主体・データフロー・ワークフローの調査を行うとし、次の3点を挙げています。
① 企業のアクターを特定
出典:ゼロトラスト導入指南書 2.6「ゼロトラスト導入に向けた進め方」|独立行政法人情報処理推進機構(IPA)
② 企業が所有する資産を特定
③ キープロセスの特定とプロセス実行に伴うリスクの評価
具体的には、アカウント(主体)・端末(資産)・業務プロセスとデータの流れ(キープロセス)が洗い出しの対象になります。このとき見落としやすいのが、情報システム部門が把握していない端末やクラウドサービス、いわゆるシャドーITです。IPAの同資料も、企業の情報にアクセスするデバイスについては「シャドーIT」も含めて可能な限り資産化する必要があるとしています。
こうした見落としやすい資産には、日常的に使う複合機やコピー機も含まれます。ネットワーク内部の脆弱性診断を手がけるSYNCHROは、独自インタビューでこれらの機器を見落とせない理由を次のように述べています。

サーバーやネットワーク機器、それから複合機、コピー機はどの会社にも必ずあり、すべてのパソコンと繋がっていて、プリンターやスキャンの機能も持っています。ここが乗っ取られると、全端末に対して自由に攻撃されてしまうリスクがあります。
デジタル庁『ゼロトラストアーキテクチャ適用方針』も、適用方針の最初に「リソースを識別し、特定できる状態にする」を据えており、棚卸しが出発点である点は公的な文書でも共通しています。洗い出した資産と業務のうち、どこから着手するかは、次の段階で優先順位を付けて判断することになります。
出典・参考資料(2件)
各ステップで押さえる構成要素とその役割
続いて、各ステップで登場する構成要素が、それぞれ何を守る仕組みなのかを整理します。ゼロトラストは単一の製品で実現するものではなく、役割の異なる複数の仕組みを組み合わせて成り立ちます。
本記事では、棚卸しに続く各ステップを、まず「どの仕組みが何を守るのか」を押さえるところまで扱います。すべてを一度にそろえる必要はなく、中小企業がまず着手するのはID統制(IDaaS・MFA)と端末を守るEDRが一般的です。個々の仕組みの製品選定は、各構成要素の比較記事で補います。
IPA『ゼロトラスト導入指南書』3.3「ゼロトラスト構成要素(分類)」は、構成要素を11種類に分類しています(CASB・CSPM・EDR・EMM・IDaaS・IRM・SASE・SDP・SWG・SOAR・UEBA)。ここでは、この分類を「どこを守る仕組みか」という観点で4つのグループに束ねて役割を見ていきます。
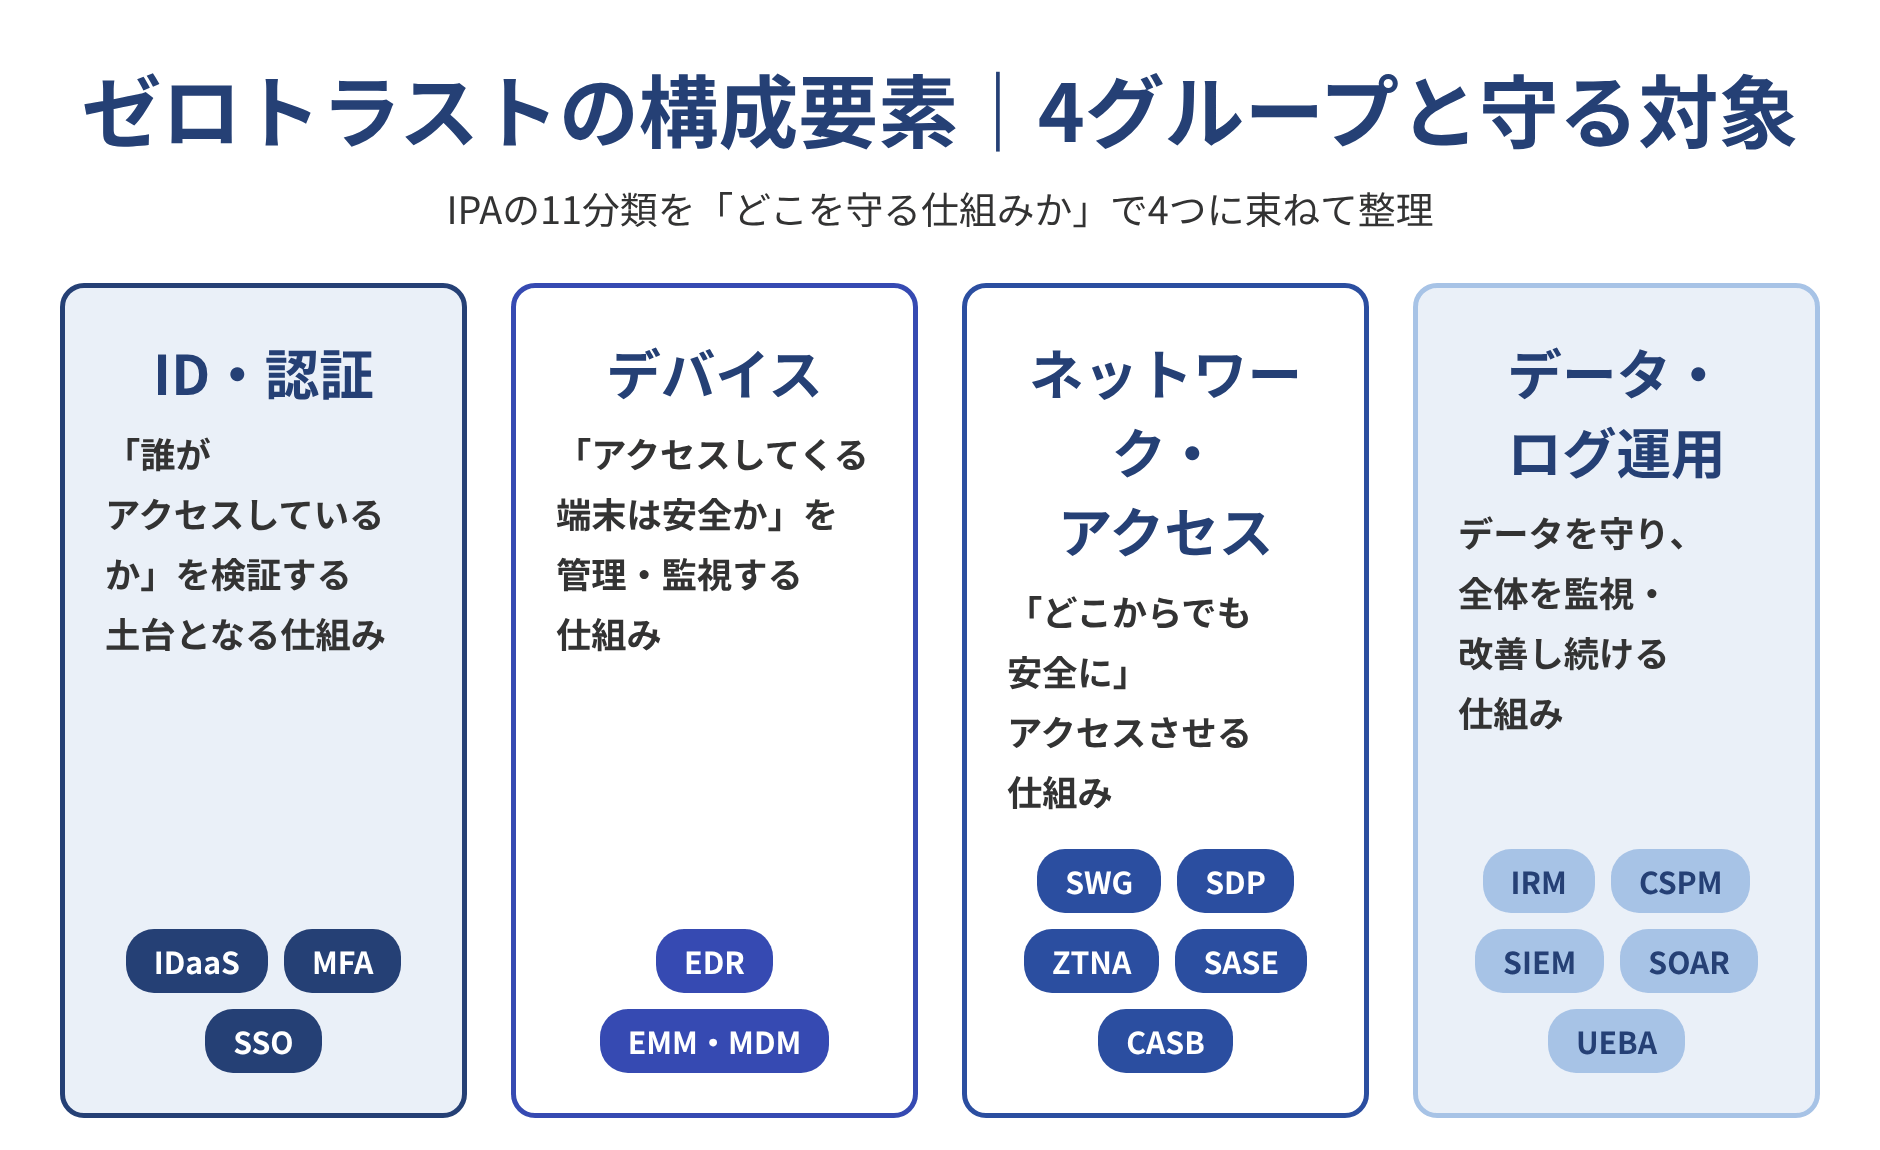
ID・認証まわりの構成要素(IDaaS・MFA・SSO)
「誰がアクセスしているか」を検証する基盤です。IDaaSはクラウド上でID認証を一元管理する仕組みで、SSO(シングルサインオン)による一度の認証と、MFA(多要素認証)やパスキーによる認証強化を組み合わせます。
ネットワークの内外を問わずアクセスのたびに本人を確認するゼロトラストでは、この認証基盤が全体の土台になります。MFAの仕組みや二段階認証との違いから押さえておきたい場合は、MFA(多要素認証)とは?仕組み・3要素と二段階認証との違いをわかりやすく解説もあわせて参考になります。
デバイスまわりの構成要素(EDR・EMM/MDM)
「アクセスしてくる端末は安全か」を管理・監視する仕組みです。EMM/MDMは端末の設定やアプリを管理し、EDRは端末上の不審な振る舞いを検知して対応します。IPAの分類でもEDRは振る舞い検知型として位置づけられ、既知の定義に依存せず未知の脅威も一定の精度で捉えられる点が特徴です。
自社でEDRの導入を具体的に検討する段階に入ったら、中小企業向け不正アクセス検知システムおすすめ6選|EDR・ATOをクラウド型で徹底比較で製品ごとの検知方式や料金の違いを確認できます。
ネットワーク・アクセスまわりの構成要素(SWG・SDP・ZTNA・SASE・CASB)
「ネットワークのどこからでも安全にアクセスさせる」ための仕組みです。従来のVPNのように社内ネットワークに入れば信頼する方式から、アクセスごとに認可するZTNAや、ネットワークとセキュリティ機能を統合するSASEへと切り替えます。
SWGはWebアクセスの制御を、SDP(Software Defined Perimeter)は接続を許可した相手にだけネットワークを見せる仕組みを、CASBはクラウドサービスの利用状況の可視化と制御を担います。
データ・ログ・運用自動化まわりの構成要素(IRM・CSPM・SIEM・SOAR・UEBA)
「データそのものを守り、全体を監視・改善し続ける」ための仕組みです。IRMは情報(文書)の利用権限を管理し、CSPMはクラウドの設定不備を点検します。SIEMは各所のログを集約して相関分析し、SOARは検知後の対応を自動化します。UEBAは利用者や機器の行動を分析して異常を見つけます。
これらは導入後の運用フェーズを支える要素です。ネットワークを流れる通信そのものを記録・監視するNDR(Network Detection and Response)のような仕組みも、この監視・分析のレイヤーに含まれます。
自社に足りない構成要素が見えてきたら、それを実現するサービスの検討に進みます。代表的なサービスは後半の「構成要素を自社で実現する代表サービス」で紹介します。
出典・参考資料(1件)
- 出典:ゼロトラスト導入指南書 3.3「ゼロトラスト構成要素(分類)」(2021年6月)|独立行政法人情報処理推進機構(IPA)(PDF)
拠り所になる公的マニュアルの地図と原典への行き方
ここでは、ゼロトラストの「本物のマニュアル」にあたる公的資料を整理します。どれを・どの立場の人が・どう使い分ければよいかを把握し、要約ではなく原典にあたれるようにしておくと、社内の説明や意思決定の根拠としても使えます。
代表的な公的資料は、発行主体と役割で次のように整理できます。日本語で通読したい場合は、デジタル庁とIPAの資料から入るのが現実的です。
| 資料名(発行主体・発行時期) | 位置づけ・対象読者 | 主な中身 |
|---|---|---|
| ゼロトラスト導入指南書(IPA、2021年6月) | 導入を検討する企業の担当者向けの解説資料 | 概念・歴史、構成要素11分類、ユースケースの検証、導入のポイント、境界型防御との共存、運用上の注意 |
| ゼロトラスト移行のすゝめ(IPA、2022年6月) | 移行プロジェクトを進める実務担当者向け | 移行プロジェクトの進め方、ソリューション導入の順序 |
| ゼロトラストアーキテクチャ適用方針(デジタル庁、2022年6月30日・DS-210) | 政府情報システムを対象とした標準ガイドライン群の参考文書 | 適用方針6項目、適用プロセス、適用における留意事項 |
| NIST SP 800-207 “Zero Trust Architecture”(NIST、2020年8月) | ゼロトラストの標準・原典(英語) | 7つの原則(tenets)、論理アーキテクチャ、移行の考え方 |
| NIST SP 1800-35 “Implementing a Zero Trust Architecture”(NIST NCCoE、2025年6月) | 実装事例集(英語) | 複数ベンダーの協働による19のZTA実装例 |
注意したいのは、デジタル庁の適用方針は政府情報システムを適用対象とした参考文書だという点です。同資料自身も「適用の遵守を求めるものではない」としています。民間企業にとっては、ゼロトラストの進め方を体系的に把握し、経営層や監査への説明の根拠として参照できる資料として役立ちます。
デジタル庁の適用方針は、次の6項目を「必要となる6つの適用方針」として示しています。リソースの識別から認証、ネットワーク保護、観測までを順に押さえる内容で、本記事で示した導入手順とも大筋で重なります。
1) リソースを識別し、特定できる状態にする
出典:ゼロトラストアーキテクチャ適用方針 2「適用方針」(2022年6月30日)|デジタル庁
2) 主体の身元確認・当人認証を実施する
3) ネットワークを保護する
4) リソースの状態を確認する
5) アクセス制御ポリシーで評価し、アクセス管理をする
6) リソースとアクセスを観測する
出典・参考資料(4件)
NIST SP 800-207が示す7つの原則
ゼロトラストの原典にあたるのが、米国国立標準技術研究所(NIST)が2020年8月に公開したNIST SP 800-207です。同文書は、ゼロトラストの基本的な考え方を7つの原則(tenets)として整理しています。原文(英語)は次のとおりです。
1. All data sources and computing services are considered resources.
出典:NIST Special Publication 800-207 “Zero Trust Architecture”, Section 2.1 Tenets of Zero Trust(August 2020)|National Institute of Standards and Technology
2. All communication is secured regardless of network location.
3. Access to individual enterprise resources is granted on a per-session basis.
4. Access to resources is determined by dynamic policy—including the observable state of client identity, application/service, and the requesting asset—and may include other behavioral and environmental attributes.
5. The enterprise monitors and measures the integrity and security posture of all owned and associated assets.
6. All resource authentication and authorization are dynamic and strictly enforced before access is allowed.
7. The enterprise collects as much information as possible about the current state of assets, network infrastructure and communications and uses it to improve its security posture.
要点を日本語で補うと、すべてのデータとサービスをリソースとして扱い(原則1)、ネットワークの場所によらず通信を保護し(原則2)、アクセスはセッション単位で許可し(原則3)、クライアントの状態などを踏まえた動的なポリシーで認可する(原則4)という考え方です。
さらに、すべての資産の状態を監視し(原則5)、アクセス前に認証・認可を厳格に実施し(原則6)、収集した情報でセキュリティを改善し続ける(原則7)という流れになります。
注意したいのは、これら7原則が「満点を取るための基準」ではない点です。NIST自身が、これらは理想的な目標であり、特定の戦略においてすべての原則が純粋な形で完全に実装されるとは限らないと明記しています。自社の設計に抜けがないかを点検する軸として使うのが実務的です。7原則の日本語版は、IPA『ゼロトラスト導入指南書』2.3にも収録されています。
出典・参考資料(1件)
- 出典:NIST Special Publication 800-207 “Zero Trust Architecture” Section 2.1(August 2020)|National Institute of Standards and Technology(PDF)
境界型防御との違いと段階的な移行
ここからは、従来の境界型防御との関係と、移行の進め方を整理します。「ゼロトラストにすると、今までのファイアウォールやVPNは不要になるのか」という疑問に答える部分です。
境界型防御は社内と社外の境目を守る考え方で、外部からの侵入を防ぐことに主眼があります。これに対しゼロトラストは、内部からの改ざんや情報の持ち出しも含め、アクセスのたびに検証します。IPA『ゼロトラスト導入指南書』は、両者はどちらが優れているという関係ではなく、共存させるものだと述べています。
つまり,境界型防御とゼロトラストは,見ている視点が違うだけで,どちらが優れているから大丈夫,劣っている方は不要(ファイアウォール(FW)や境界型防御は不要)ということではない。そのため,既存の境界型防御を排除するだけでなく,共存させることで,より良いセキュリティができるのではないかと考える。
出典:ゼロトラスト導入指南書 7「境界型防御との共存」|独立行政法人情報処理推進機構(IPA)
移行についても、一度にすべてを置き換える必要はありません。NIST SP 800-207は、ゼロトラストへの移行は技術の一括置き換えで達成できるものではなく、多くの組織はすでにゼロトラストアーキテクチャの要素を持っていると指摘しています。大規模な組織が単一の技術更新で移行することは考えにくく、ゼロトラストと従来方式が共存する期間が続くとも述べています。
専任の担当者を置きにくい中小企業であれば、棚卸しに続くID統制(IDaaSとMFAの導入)から着手するだけでも、防御の底上げにつながります。
IPAも、既存のセキュリティを活用しつつスモールスタートで実施するのが現実的だとしており、ゼロトラストを早期に導入したGoogleのBeyondCorpも実現に8年を要したと紹介しています。全体像を描いたうえで、影響範囲の限られた業務から段階的に広げるのが無理のない進め方です。
出典・参考資料(2件)
導入でつまずきやすい点と運用の注意
最後に、導入と運用で崩れやすい点を整理します。手順どおりに進めても、運用の設計や体制づくりを後回しにすると、途中で止まってしまいがちです。
よくあるつまずきには、次のようなものがあります。
- 製品を一度に多く導入して、現場の運用が追いつかなくなる
- 既存運用の引き継ぎが漏れる
- 棚卸しが不十分なまま進めて、シャドーITが残る
- 経営層や各部門の巻き込みが足りず、現場だけで抱えてしまう
導入そのものより、導入後にどう運用し続けるかの設計が成否を分けます。
IPA『ゼロトラスト導入指南書』8「運用上の注意」は、拡大計画を定期的に見直すこと、運用からの問い合わせに対応する要員を置くこと、範囲拡大時にポリシーを見直すことを挙げています。一度決めたポリシーが永久に最適とは限らない、という前提で運用する姿勢が求められます。
デジタル庁『ゼロトラストアーキテクチャ適用方針』も、留意事項として、運用・保守体制の確保、運用の設計と実装を初期段階から想定すること、利用者の問い合わせ対応の強化など5点を挙げています。導入初期は利用者からの問い合わせが増えるため、その対応を見込んだ準備が必要です。
出典・参考資料(2件)
推進体制と運用の回し方
ゼロトラストの導入は情報システム部門だけで完結しません。デジタル庁の適用プロセスも、具体的な適用にあたってまず「体制の構築」を置いています。意思決定を担う立場、情報システムの推進実務を担う立場、適用対象の業務部門、監査や法務との接点という役割が埋まっていれば、少人数でも進めやすくなります。
運用フェーズに入ってからは、ポリシーの見直しと適用範囲の拡大を定期的に回していきます。デジタル庁の適用プロセスも「観測」と「評価及び改善」を継続的なプロセスとして位置づけており、一度導入して終わりではなく、継続的に改善する前提で体制を組むことが重要です。
進み具合は、数字で見えるようにしておくと見直しを回しやすくなります。たとえば多要素認証を適用できたアカウントの割合、EDRを配備できた端末の割合、棚卸しを終えた業務の割合などを指標に置けば、どの領域が手薄かを把握でき、次にどこへ対象を広げるかの判断材料にできます。
出典・参考資料(1件)
- 出典:ゼロトラストアーキテクチャ適用方針 3.1「適用プロセス」(2022年6月30日)|デジタル庁(PDF)
一括ダウンロードする
構成要素を自社で実現する代表サービス
ここでは、棚卸しで見えてきた「自社に足りない構成要素」を実現する代表的なサービスを紹介します。ゼロトラストの構成要素は多岐にわたりますが、本記事ではID基盤・通信の監視・データ保護という3つを代表例として取り上げます。
デバイス統制やネットワーク側の仕組みを担うサービスは本記事では個別に紹介しませんが、守る対象別の一覧は本節の最後に挙げる比較記事で補えます。ここからは各サービスの位置づけを順に整理します。
| 項目 | CloudGate UNO | Network Blackbox | Shadow Desktop |
|---|---|---|---|
| 担う構成要素 | ID基盤(ID統制・認証) | 通信の監視・可視化(NDR) | データ保護(端末のデータレス化) |
| 主な役割 | SSO・多要素認証・パスワードレス認証(FIDO2)・アクセス制限で、IDとアクセスを統制する | ネットワークのフルパケット(通信の原本)を収集・保存し、脅威の検知と事後調査を行う | PC内のデータを外部ストレージへ分離し、端末本体にデータを残さない |
| ゼロトラストでの位置づけ | 公式が「ゼロトラスト時代のSSO」と位置づけるIDaaS | 単体でゼロトラストを完結させる製品ではなく、通信を監視・検知する構成要素 | 単体でゼロトラストを完結させる製品ではなく、データを端末に残さない構成要素 |
| 提供会社 | 株式会社インターナショナルシステムリサーチ | 株式会社クワッドマイナージャパン | アップデータ株式会社 |
| 詳細情報 | 公式資料を見る | 公式資料を見る | オンライン相談を予約 |
1. CloudGate UNO(株式会社インターナショナルシステムリサーチ)

CloudGate UNOは、ID統制の構成要素にあたるIDaaSです。公式サイトは「ゼロトラスト時代のSSO・アクセス制限・認証強化・ID管理プラットフォーム」と位置づけており、一度の認証で複数のクラウドサービスを利用できるSSOと、最小権限の考え方にもとづくアクセス制御を組み合わせています。
認証面では、パスキー(FIDO2)によるパスワードレス認証に早くから対応し、全プラン・全ユーザーで利用できます。アクセス制限はIPアドレス・デバイス証明書に加え、場所や曜日・時間帯でも設定でき、私用端末や時間外のアクセスを制御できます。
提供元のインターナショナルシステムリサーチ(ISR)はISMS(ISO/IEC 27001、登録番号IS 676799)を取得しています。ゼロトラスト導入の初期に取り組むID統制(棚卸しに続くステップ)を担う選択肢として検討できます。
ID統制を実際に導入した企業では、運用面にどのような変化が生じるのでしょうか。CloudGate UNOを提供するISRは、独自インタビューでパスワードレス認証への切り替え後の変化を次のように述べています。

導入と同時にパスワードレス認証に切り替えた企業では、IT部門の業務の約20%を占めていたパスワード関連のヘルプデスク業務が「0%」になったという事例があります。
2. Network Blackbox(株式会社クワッドマイナージャパン)

Network Blackboxは、通信の監視・可視化を担うNDR製品です。単体でゼロトラストを完結させる製品ではありませんが、ネットワークを流れる通信を記録・分析するという点で、原則の「すべての資産の状態を監視する」「情報を収集してセキュリティを改善する」を支える構成要素として位置づけられます。
特徴は、ネットワークのフルパケット(通信の原本)を収集・保存し、収集・検知・ハンティング・フォレンジック・対応の5つの機能で脅威の可視化と事後調査を行う点です。
公式ページによれば、異常な通信やコンテンツを関連付けて分析することで、APT(高度で持続的な脅威)などの複雑な攻撃を検知できます。保存した原本データに新しい脅威の手がかりを適用すれば、過去の通信をさかのぼって再分析することも可能です。ミラーリング方式で導入するため端末へのエージェント導入が不要で、EDRを入れにくい機器を含めた通信の可視化に向きます。
3. Shadow Desktop(アップデータ株式会社)

端末にデータを残さないことで情報漏えいのリスクを下げる「データレスクライアント」が、Shadow Desktopです。こちらも単体でゼロトラストを実現する製品ではありませんが、アプリ・データ保護の構成要素として、端末が侵害・紛失した場合でもデータが読み取れない状態をつくる役割を担います。
既存のWindows PCにインストールすると、デスクトップ・ドキュメント・ピクチャ・ダウンロードの4つのフォルダのデータを外部ストレージへ自動アップロードし、PC本体にはデータを残しません。
開いたファイルのキャッシュはAES 256bitで暗号化され、ファイル名も変換されるため、公式によればHDDやSSDを取り出しても内容を読み取れない設計です。PCを紛失した場合は管理コンソールから利用を停止でき、私物端末(BYOD)での利用シナリオも公式に案内されています。VDI(仮想デスクトップ)のように仮想化せず通常のPCと同じ操作感で使える点も特徴です。
ここで取り上げたのはID基盤・通信の監視・データ保護を担う3サービスですが、デバイス統制やネットワーク、ログ運用まで含めて、守る対象別にどんなサービスがあるかを一覧で見比べたい場合は、カテゴリ全体を整理した次の比較記事が出発点になります。

まとめ
ゼロトラストの導入は、資産・利用者・業務の棚卸しから始め、ID統制・デバイス統制・ネットワーク再設計・アプリとデータの保護・ログ統合と運用へと段階的に進めるのが基本的な流れです。すべてを一度に置き換える必要はなく、既存のセキュリティを活かしながらスモールスタートで進められます。
進め方に迷ったら、IPA『ゼロトラスト導入指南書』やデジタル庁『ゼロトラストアーキテクチャ適用方針』、NIST SP 800-207といった公的資料の原典にあたるのが確実です。そのうえで、自社に足りない構成要素が見えてきたら、ID基盤・通信の監視・データ保護といった役割ごとに具体的なサービスを比較検討していきます。まずは棚卸しに着手し、不足している仕組みの資料を集めるところから始めてみてください。
一括ダウンロードする
よくある質問(FAQ)
Q. ゼロトラストとは何ですか?
A. ゼロトラストとは、社内ネットワークの内外を問わず「何も信頼せず、アクセスのたびに検証する」という考え方(セキュリティモデル)です。特定の製品名ではなく、守るべきリソースへのアクセスを常に認証・認可する設計思想を指します。米国国立標準技術研究所(NIST)のSP 800-207が標準的な定義を示しており、IPA『ゼロトラスト導入指南書』でもその考え方が解説されています。
Q. ゼロトラストは何から始めればよいですか?
A. ゼロトラストは、資産・利用者・業務プロセスの棚卸しから始めるのが基本です。「誰が・どの端末で・どの業務やデータにアクセスするのか」を把握しないと設計が始まらないためです。IPA『ゼロトラスト導入指南書』2.6も、導入の準備として企業のアクター(主体)・資産・キープロセスの特定を挙げており、情報システム部門が把握していないシャドーITも含めて洗い出すことが出発点になります。
Q. ゼロトラストの導入には何年かかりますか?
A. ゼロトラストの導入期間は組織の規模や既存基盤の状況によって異なり、一度に完成させるものではなく継続的な改善として進めるのが現実的です。NIST SP 800-207も、大規模な組織が単一の技術更新で移行することは考えにくいとしています。
ゼロトラストを早期に導入したGoogleも「BeyondCorp」の実現に8年を要しており、全体像を描いたうえで優先順位を付けて段階的に広げる前提で計画するのが無理のない進め方です。
Q. ゼロトラストの製品はすべて買いそろえる必要がありますか?
A. ゼロトラストの製品をすべて買いそろえる必要はありません。NIST SP 800-207は、ゼロトラストへの移行は技術の一括置き換えで達成できるものではなく、多くの組織はすでにゼロトラストアーキテクチャの要素を自社インフラに持っていると指摘しています。既存のセキュリティを活かし、不足している構成要素だけを段階的に補う進め方が推奨されます。
Q. 中小企業にもゼロトラストは必要ですか?
A. リモートワークやSaaSを活用する組織であれば、企業規模にかかわらずゼロトラストの考え方は有効です。専任の担当者を置きにくい中小企業でも、すべての製品を導入する必要はなく、まずは棚卸しに続くID統制(IDaaSとMFAの導入)から着手するだけでも、防御の底上げにつながります。既存のセキュリティを活かしたスモールスタートが現実的です。
Q. ゼロトラストに移行したらVPNはすぐに廃止すべきですか?
A. ゼロトラストに移行する場合でも、VPNをすぐに廃止する必要はありません。ZTNA(Zero Trust Network Access)への切り替えは段階的に進め、並行運用で利用状況を確認しながら移しかえるのが安全です。NIST SP 800-207も、多くの組織ではゼロトラストと従来方式が共存する期間が続くとしており、既存の仕組みを一度に捨てるのではなく、徐々に縮退させる進め方が現実的です。
Q. 従来のファイアウォールや境界型防御は不要になりますか?
A. ゼロトラストを導入しても、従来のファイアウォールや境界型防御が不要になるわけではありません。IPA『ゼロトラスト導入指南書』は、境界型防御とゼロトラストは見ている視点が違うだけで、どちらが優れている・不要という関係ではなく、共存させることでより良いセキュリティになるとしています。
デジタル庁『ゼロトラストアーキテクチャ適用方針』も、ゼロトラストを境界型セキュリティとネットワークセキュリティを拡張した考え方と位置づけており、既存の防御を活かしながら組み合わせるのが前提です。
Q. ゼロトラストの7原則はすべて満たさないといけませんか?
A. ゼロトラストの7原則は、すべてを完全に満たさなければならない必須要件ではありません。NIST SP 800-207自身が、これらは理想的な目標であり、特定の戦略においてすべての原則が純粋な形で完全に実装されるとは限らないと明記しています。
満点を取るための基準としてではなく、自社の設計に抜けがないかを点検する軸として使うのが実務的です。7原則の日本語版は、同指南書の2.3にも収録されています。
Q. ゼロトラストはどの業務から適用すればよいですか?
A. ゼロトラストは全社一括ではなく、影響範囲の限られた業務から適用し始めるのが基本です。NIST SP 800-207は、メールのように全社員が使う業務よりも、限定された利用者が使う業務(例として購買システム)を初期の移行先として優先できるとしています。
IPA『ゼロトラスト導入指南書』2.6も、はじめはビジネスインパクトの低い業務プロセスから開始するのが望ましいとしており、対象業務を1つ選んで小さく始めるのが無理のない進め方です。
Q. ゼロトラストの公的マニュアルはどこで入手できますか?
A. ゼロトラストの公的マニュアルは、日本語ならデジタル庁とIPA、原典を押さえるならNISTの資料から入手できます。具体的には、IPA『ゼロトラスト導入指南書』『ゼロトラスト移行のすゝめ』、デジタル庁『ゼロトラストアーキテクチャ適用方針』、NIST SP 800-207『Zero Trust Architecture』およびSP 1800-35(実装事例集)があります。
日本語で通読したい場合はデジタル庁とIPAの資料から入るのが現実的です。各原典PDFへのリンクは本記事の「拠り所になる公的マニュアルの地図と原典への行き方」で示しています。
Q. ゼロトラストの推進には何人の体制が必要ですか?
A. ゼロトラストの推進は人数よりも役割の充足が重要で、少人数でも必要な役割が埋まっていれば進められます。意思決定を担う立場、情報システムの推進実務を担う立場、適用対象の業務部門、監査・法務との接点という役割が押さえられていれば、専任チームがなくても進行できます。情報システム部門だけで抱え込まず、経営層や各部門を巻き込む体制づくりが成否を分けます。
社内セキュリティソリューションの資料を一括チェック
MCB FinTechカタログでは、ID基盤や通信監視、データ保護など、ゼロトラストの構成要素を担うサービスの最新資料を無料で一括請求できます。自社に足りない仕組みを、機能や導入形態で見比べながら選べます。
一括ダウンロードする
MCB FinTechカタログに掲載しませんか?
MCB FinTechカタログでは、掲載企業様を募集しています。マネックスグループの金融実務ノウハウを活かした独自の評価軸と検索設計により、導入検討者が最適なサービスを効率的に発見できる法人向け比較プラットフォームです。掲載後は管理画面から料金表や導入事例を随時更新でき、常に最新の情報を訴求可能。まずは下記フォームより、お気軽にお問い合わせください。

マネックス証券 フィナンシャル・インテリジェンス部 暗号資産アナリスト
松嶋真倫
監修の範囲は記事の一般的な解説部分であり、比較表および各製品・サービスの紹介内容は監修の対象外です。


